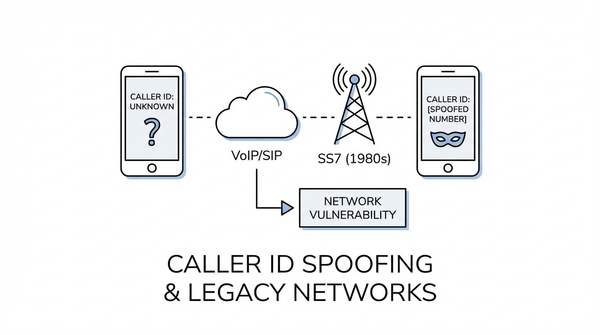
Caller ID trên điện thoại bạn là giả - và mạng viễn thông không thể làm gì
Caller ID spoofing hoạt động vì SS7 thiết kế từ 1980s không có xác thực. Phân tích kỹ thuật từ SIP header đến PSTN Gateway, tại sao Việt Nam đặc biệt dễ bị tấn công.
Caller ID spoofing hoạt động vì SS7 thiết kế từ 1980s không có xác thực. Phân tích kỹ thuật từ SIP header đến PSTN Gateway, tại sao Việt Nam đặc biệt dễ bị tấn công.

evox-lms
Tháng 4/2026 - EVO LMS Engineering Team

Decompile APK game Godot, tìm 13 lỗ hổng bảo mật từ leak giá trị rương tới profile spoofing, viết bot auto-farm và đổi tên toàn bộ 199 tài khoản trên server.

Chào các bạn! Mình vừa hoàn thành Session 3 của chuỗi workshop n8n Workflow Automation. Đây là session mình tâm đắc nhất vì nó kết hợp hai thế giới: Industrial IoT và AI. Nội dung Session 3 Session này gồm 2 phần chính: Phần 1: Industrial Integration với MQTT * MQTT
SBOM
Mổ xẻ từng byte con RAT trong vụ axios npm supply chain attack: 5 bugs trong malware của hacker Bắc Triều Tiên nhưng vẫn compromise hàng nghìn máy trong 3 tiếng.

Gemma 4 nghe khá là sus với những gì google công bố: benchmark cherry-picking, tool calling broken ngày đầu, tiếng Việt yếu hơn Qwen. Google cần 11 partners launch cùng lúc - tại sao?
AI
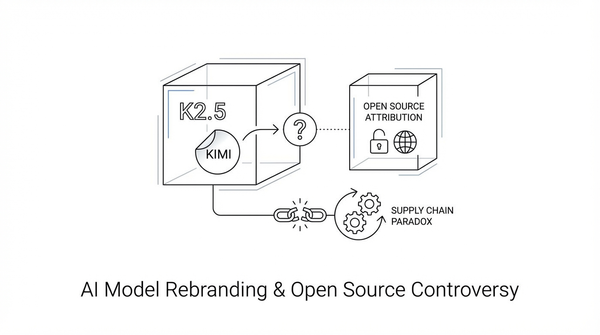
Cursor Composer 2 bị phát hiện dùng Kimi K2.5 qua debug proxy. Model Moonshot AI bị Anthropic cáo buộc clone Claude 3 tuần trước. AI supply chain đang broken.

Ly giấy tráng PLA giải phóng 180,000 hạt microplastic/lít - gấp 4 lần ly nhựa. Dưới 1% được tái chế. Ai đang hưởng lợi từ greenwashing 14 tỷ USD này?
AI
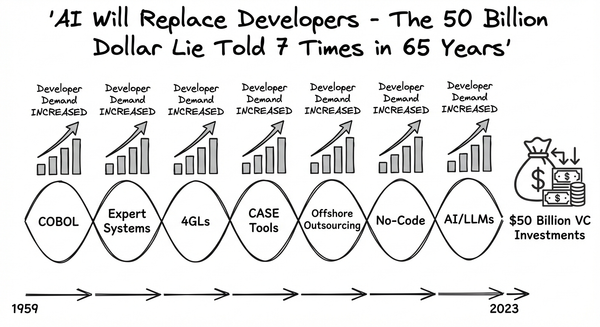
Theo dấu dòng tiền: ai hưởng lợi từ narrative 'AI thay thế developer'? 65 năm lịch sử, METR study, và bài toán $20/tháng cho 560,000 developer Việt Nam.

Một viễn tưởng tôi hack vào apple, đầu độc mô hình để phá khóa Iphone lấy kịch bản hài tết của Trấn Thành. Nếu câu hook này không thuyết phục được bạn thì tôi chịu. Xem tiktok tiếp đi.
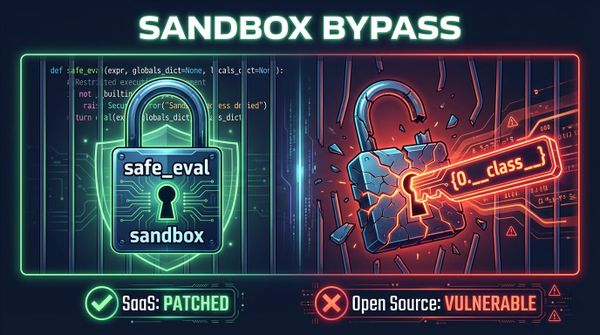
Một lô hổng bảo mật mà Odoo đã vá cho SaaS nhưng từ chối phát hành CVE cho open source. Chuyện quái gì vậy bros ??
Security
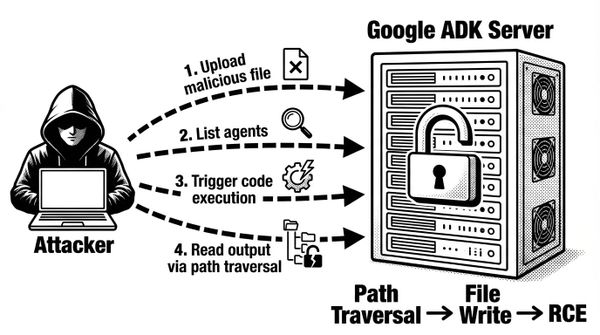
Google ADK chứa lỗ hổng Path Traversal + RCE (CVSS 9.8) cho phép chiếm root server chỉ với 4 HTTP request, không cần xác thực. Phân tích chuỗi khai thác và bản vá.